
Doble factor y recuperación sin perder el acceso
Una contraseña exclusiva es importante pero puede acabar en una página falsa. Esta lección añade una barrera y prepara una salida si pierdes el móvil. Activar protección y conservar una recuperación segura forman parte de la misma tarea: no conviene hacer una cosa olvidando la otra.
Qué añade el doble factor
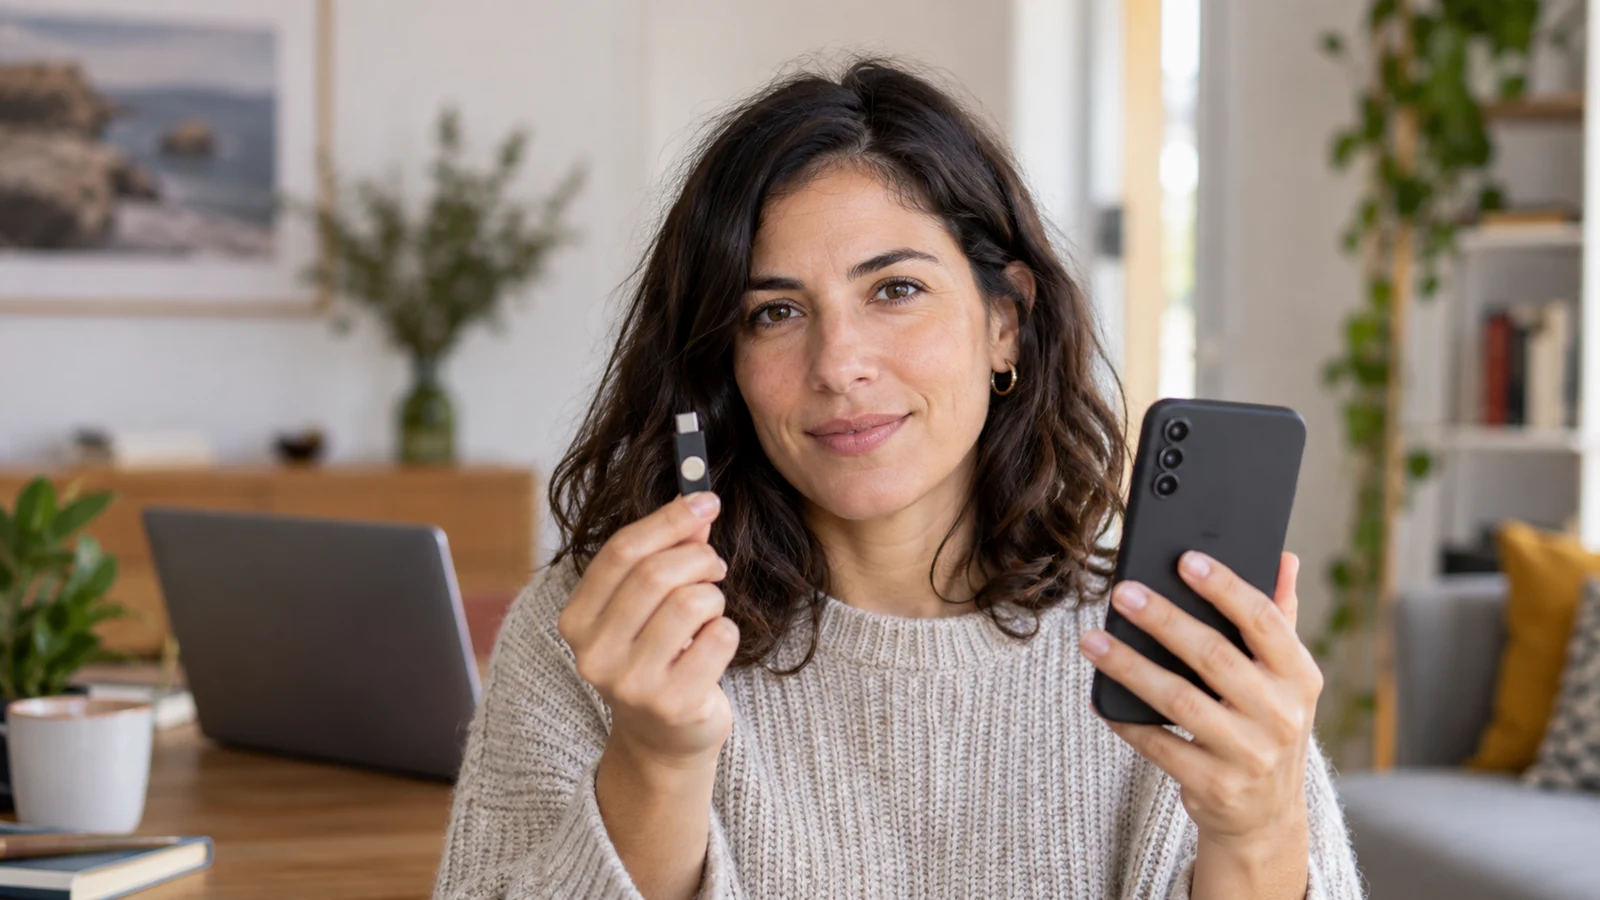
La autenticación comprueba que eres quien dice acceder. Puede apoyarse en algo que sabes, como una contraseña, en algo que tienes, como una llave física, o en una característica biométrica. Usar dos factores distintos dificulta el acceso con una contraseña robada. Dos contraseñas sucesivas no equivalen necesariamente a dos factores diferentes.
Encontrarás nombres como verificación en dos pasos, autenticación de dos factores o MFA. Los detalles varían. Algunas cuentas envían un código por SMS, otras utilizan una aplicación autenticadora y otras admiten llaves de seguridad o claves de acceso. No todos los métodos resisten de la misma manera las páginas falsas.
Los códigos temporales pueden ser robados si los escribes en una imitación mientras un atacante los utiliza en el sitio real. Las notificaciones también pueden usarse para cansarte hasta que aceptes una solicitud que no has iniciado. La protección adicional exige conservar una regla sencilla: no apruebes accesos que no reconoces.
Escoge un método sostenible
Una aplicación autenticadora genera códigos que cambian periódicamente. En muchos casos funciona sin cobertura móvil una vez configurada. Revisa cómo guarda las cuentas y qué sucede al sustituir el teléfono. No todas las aplicaciones realizan copias o sincronizan de la misma forma. Necesitas conocer su procedimiento antes de depender de ella.
El SMS puede ser la única opción de algunos servicios. Es preferible utilizar una protección disponible que dejar una cuenta importante solo con contraseña mientras esperas una solución ideal. Aun así conviene conocer sus limitaciones: el número puede perderse, cambiar de titular o sufrir una suplantación ante el operador. No compartas códigos recibidos con personas que te llaman.
Las llaves de seguridad compatibles y las passkeys ofrecen resistencia frente a formas habituales de phishing porque vinculan la autenticación al servicio auténtico. Una passkey puede guardarse en un dispositivo, en una llave o sincronizarse mediante un proveedor. Consulta la explicación del NCSC sobre claves de acceso si necesitas ampliar esta diferencia.
Una elección concreta
Para una cuenta principal compara los métodos que realmente ofrece. Si admite passkeys y entiendes cómo recuperarlas son una opción útil. Si utilizas una aplicación autenticadora prepara códigos de recuperación cuando el servicio los proporcione. No elimines otros métodos sin comprobar que la nueva vía funciona y que no dependes de un único aparato.
La huella que desbloquea una passkey suele autorizar su uso en tu dispositivo. No significa que envíes una fotografía de tu huella a cada web. Tampoco significa que puedas ignorar la seguridad de la cuenta que sincroniza esas claves. Protege tanto el dispositivo como el servicio que conserva tus accesos.
Activa la protección paso a paso
Entra por la aplicación habitual o por una dirección previamente comprobada. Abre seguridad y localiza los métodos de inicio de sesión. Lee qué necesitas para activar y recuperar el método elegido. Si el servicio muestra un código QR de configuración trátalo como un secreto: permite incorporar el generador de códigos y no debe aparecer en tus apuntes.
Sigue el asistente y realiza la comprobación que solicita. Si utilizas una llave física confirma que el navegador y el dispositivo son compatibles. Si utilizas una aplicación escribe el código temporal vigente en el formulario auténtico. No envíes una captura a otra persona para que termine el proceso por ti.
Mantén una sesión disponible mientras preparas la recuperación. Después prueba un nuevo inicio en un entorno controlado. No cierres todas tus sesiones ni borres la aplicación antigua hasta confirmar el nuevo acceso. La prueba debe demostrar que entiendes el proceso sin poner en peligro tu única vía de entrada.
Conserva una salida independiente
Los códigos de recuperación suelen permitir entrar cuando no tienes el segundo factor. Algunos son de un solo uso y generar otros nuevos puede invalidar los anteriores. Sigue las instrucciones del servicio. Guárdalos en una custodia protegida distinta del cuaderno del curso y evita que su única copia esté en el teléfono que puedes perder.
Puedes registrar una segunda llave o un método alternativo si el servicio lo permite. Revisa también el correo y el teléfono de recuperación. Un dato antiguo puede impedirte demostrar que eres titular. No confundas multiplicar alternativas con abrir accesos inseguros: cada alternativa debe estar controlada y seguir siendo tuya.
Si cambias de móvil planifica la transferencia antes de borrar el anterior. Comprueba las cuentas una por una. No des por hecho que restaurar las fotos y los contactos ha trasladado también todos los factores. Las claves ligadas a un dispositivo y las sincronizadas tienen procedimientos diferentes.
Errores habituales
- Fotografiar el QR de configuración y dejarlo en una galería compartida.
- Aceptar una notificación para que deje de molestar.
- Guardar la única recuperación dentro del mismo teléfono.
- Borrar el móvil antiguo antes de probar el nuevo.
- Pensar que el doble factor evita cualquier robo de sesión o infección.
Ejercicio práctico
Completa «Cuenta y métodos disponibles» con el alias de una cuenta importante. En «Método elegido» explica por qué puedes utilizarlo y mantenerlo. Si ninguna opción te resulta clara consulta la documentación oficial antes de activar cambios. No es un fallo dejar una decisión pendiente de información concreta.
En «Recuperación preparada» registra solo que has guardado el material y que dispones de una alternativa. Nunca copies códigos ni QR. Realiza una prueba de acceso y rellena «Resultado de la prueba» con fecha y resultado. No consumas todos los códigos de recuperación para demostrar que existen.
En «Cambio de móvil previsto» escribe una secuencia breve: conservar dispositivo anterior, transferir según instrucciones, probar acceso y retirar el método antiguo cuando proceda. El ejercicio queda completo cuando sabes entrar y puedes explicar qué harías si el teléfono desapareciera mañana.
Lo que deberías recordar
- Activa factores que puedas utilizar y recuperar.
- Nunca comuniques códigos ni apruebes solicitudes inesperadas.
- Las passkeys y las llaves compatibles pueden reducir el riesgo de phishing.
- Comprueba el nuevo acceso antes de retirar el anterior.
Siguiente capítulo: Protege el correo que abre tus otras cuentas